·dvsa
DVSA — CTF-like приложение для тренировки уязвимостей
Проект DVSA — CTF-like приложение с 25 уязвимостями (SQLi, SSRF, XXE, Insecure Deserialization и др.) для практики; запуск через docker-compose.
Читать публикацию
Я разбираю реальные веб‑уязвимости и показываю, как их искать, эксплуатировать в безопасной среде и закрывать в проде. Без воды: чек‑листы атак, редкие кейсы, ошибки разработчиков и практики защиты от CSRF, XXE, Prototype Pollution, десериализации, race conditions, XSS и не только. Если вы пишете веб или проверяете его на прочность — вам сюда.
Проект DVSA — CTF-like приложение с 25 уязвимостями (SQLi, SSRF, XXE, Insecure Deserialization и др.) для практики; запуск через docker-compose.
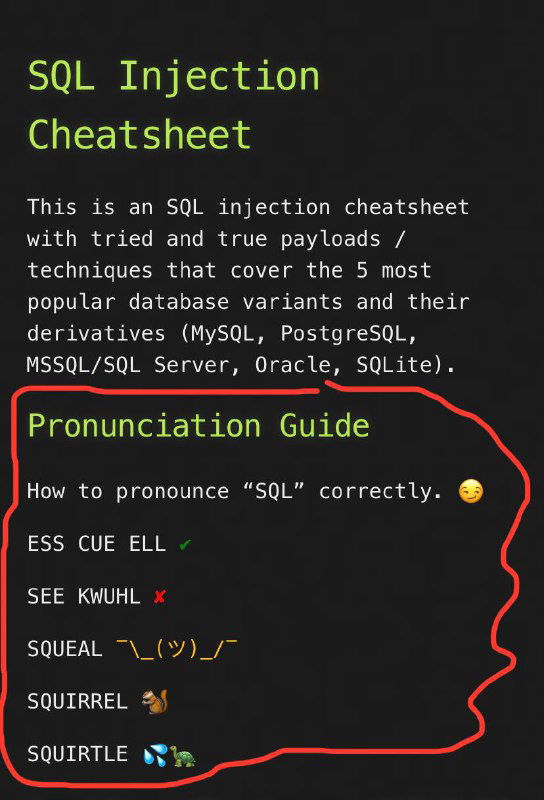
Короткая рекомендация на cheatsheet по SQLi (tib3rius) с примерами payload'ов для популярных СУБД — полезно для AppSec.
Краткое объяснение OS command injection (shell-инъекция): пример полезной нагрузки, влияние (RCE) и рекомендации по защите.
Краткий обзор уязвимости SQL injection: типы (Error-, Union-, Blind, Time-, Out‑of‑Bound, Second‑Order), пример полезной нагрузки и защита через prepared statements.
Краткое вводное о Cross-Site Scripting (XSS): типы (reflected, stored, DOM), пример полезной нагрузки и базовые способы защиты.