·пентест
Как получить практический опыт пентеста веб-приложений?
Список практических вариантов для набора опыта в пентесте веб‑приложений: PortSwigger, CTF, багбаунти, исследование репозиториев и работа.
Читать публикацию
Я разбираю реальные веб‑уязвимости и показываю, как их искать, эксплуатировать в безопасной среде и закрывать в проде. Без воды: чек‑листы атак, редкие кейсы, ошибки разработчиков и практики защиты от CSRF, XXE, Prototype Pollution, десериализации, race conditions, XSS и не только. Если вы пишете веб или проверяете его на прочность — вам сюда.
Список практических вариантов для набора опыта в пентесте веб‑приложений: PortSwigger, CTF, багбаунти, исследование репозиториев и работа.
Авторский канал по наступательной ИБ: пентесты, ресерчи, чек‑листы и навигация по тегам; обновлённое интро от Hunt Or Be Hunted.
Разбор HTTP Host Header Injection: автор фиксирует массовое возвращение старых уязвимостей в проектах с кодом от LLM и высокий уровень влияния.
Часть 2 про развитие в информационной безопасности: испытания, сертификаты (OSWE) и варианты дальнейшего пути — расширение специализаций или углублённый ресерч.
Часть 1: фундамент и этап «Теория + практика» в пути специалиста по инфобезу; упоминание PortSwigger и ресурсы для первых шагов.
Коротко о новых лабах PortSwigger по уязвимостям сканеров на базе LLM: промпт‑инъекции, 4 лабы уровня easy‑medium и личный кейс с утечкой API‑ключа.
Отчёт об участии в Standoff 17: масштабы, динамический скоринг, проблемы стабильности и итог — 6 место команды.

Рефлексия автора о создании курса «Технологии пентестинга» (HSE): рейтинг 4,6/5, две награды и опыт разработки учебного плана и CTF‑контроля.

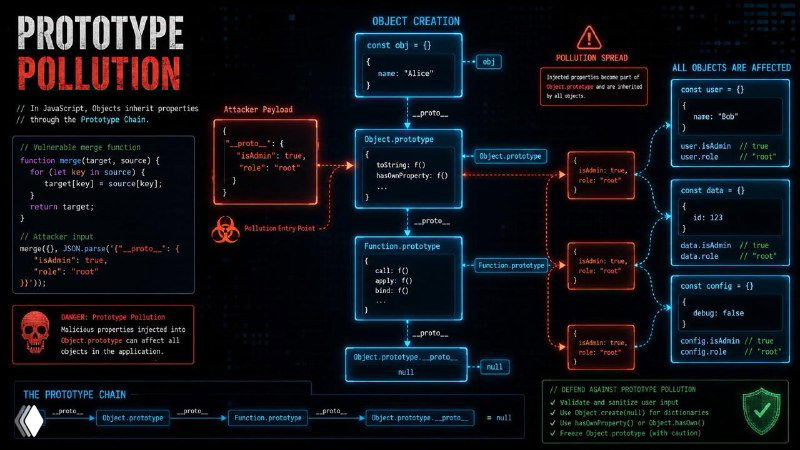
Краткое объяснение уязвимости Prototype Pollution в JavaScript: механика, последствия и рекомендации по защите; ссылка на PortSwigger.
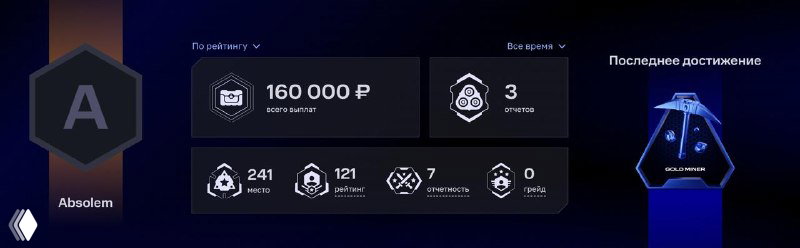
Трёхдневный личный отчёт о BugBounty: +160к ₽, принятые репорты, впечатления от вендоров и влияние ИИ‑агентов (упомянута платформа Bizon).
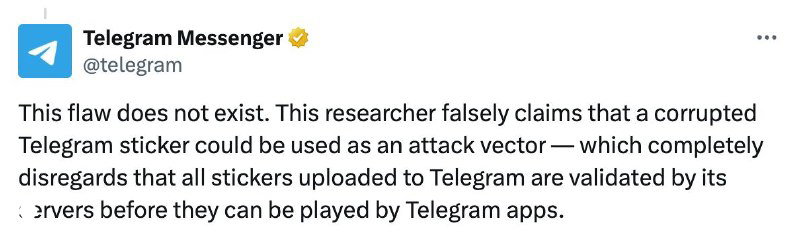
Краткий разбор 0day ZDI-CAN-30207: изменения CVSS, суть уязвимости в тг-стикерах и комментарий Telegram о невозможности массовой эксплуатации.
Разбор Insecure Deserialization: причины, пример (unserialize($_COOKIE['session'])), векторы эксплуатации и способы защиты.